AI数据访问安全 |如何控制AI访问权限,防止越权
2026-10-21
发布 | 中国气象局发布《气象数据管理办法》
2026-10-21
专题·原创 | 人工智能赋能政务信息系统漏洞治理的路径与思考
2026-10-20
关键信息基础设施安全保护的理念深化与体系建设
2026-10-19
数据泄漏情报精选周报2026.10.10-2026.10.16
2026-10-16
存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务周三下午,安全负责人老赵在做例行审计。
他随手翻了一下AI助手的数据库访问记录,想看看新上线的“智能问答”用得怎么样,结果越看越不对劲。
这个AI助手,用于员工查考勤、查报销。但它的数据库访问记录里,出现了薪酬表、绩效表等的查询记录。
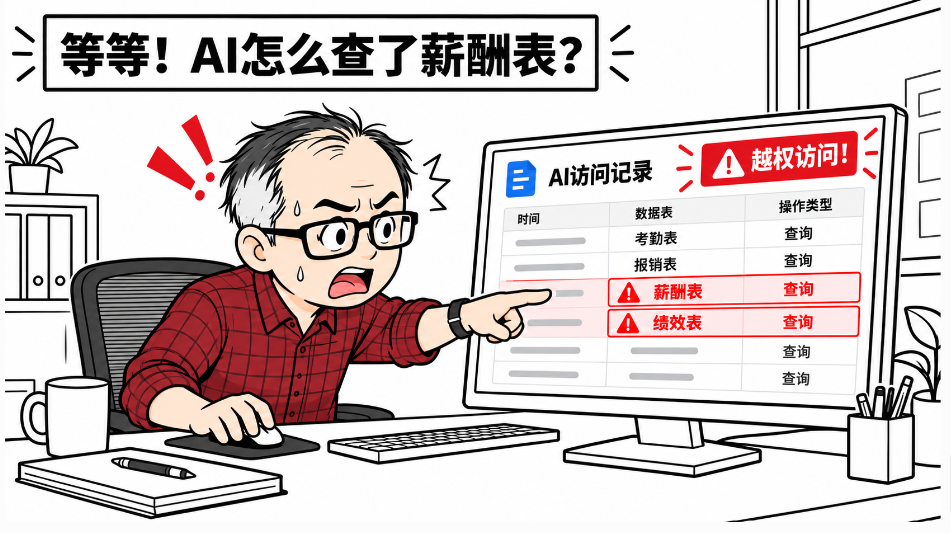
老赵后背一凉,赶紧去找开发团队核实,发现这个AI助手和另一个内部Agent,共用同一个数据库账号。通过共享账号,AI助手悄悄“继承”了它不该有的访问权限。

这不是段子,是正在发生的事情。
AI接入业务之后,权限问题比想象中更棘手。
过去,我们担心的是“人”越权。
现在,我们要担心的是“AI”越权。

AI接入业务之后,会以各种方式取得数据:
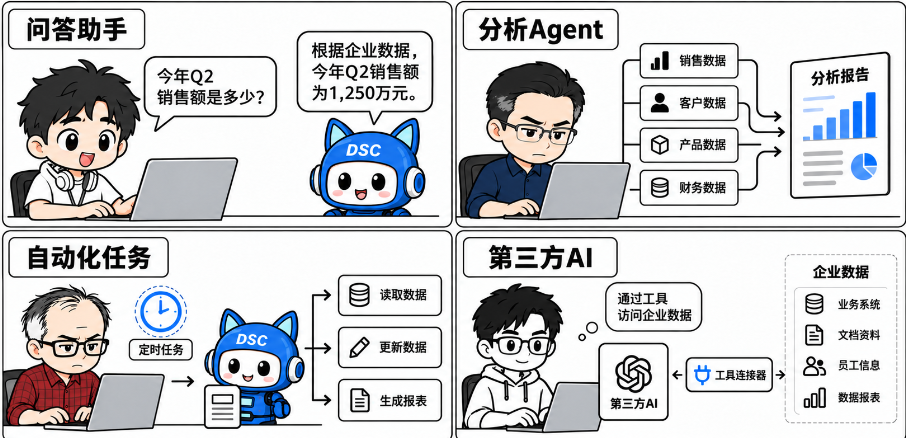
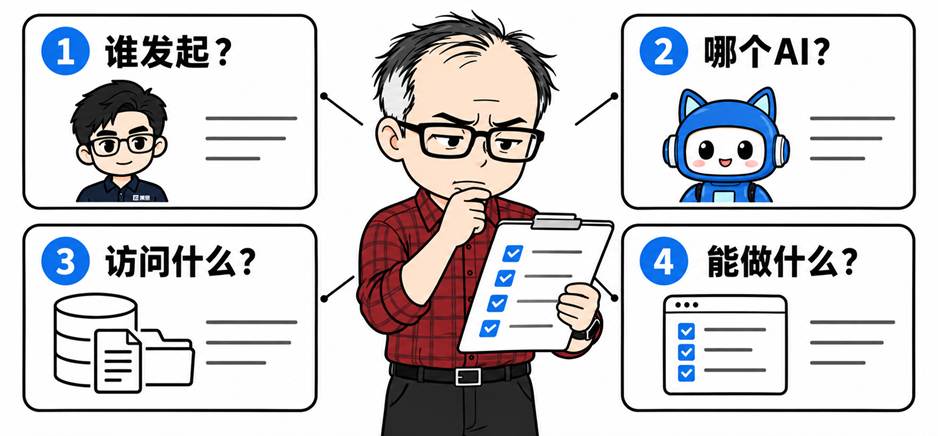
不同AI的用途各异,但只要涉及数据库访问,就必须回答同一组问题:
由谁发起?是哪一个AI在执行?这项任务应当使用哪些数据?当前SQL是否越过授权边界?
《数据安全法》要求建立全流程数据安全管理制度并采取必要技术措施;
《网络数据安全管理条例》第九条明确列出访问控制和安全认证等措施;
《个人信息保护法》要求个人信息处理遵循最小范围原则,并防止未经授权访问。
相关义务不会因操作者从人变成 AI 而消失。
老赵后来找到了解决方案——美创数据库防水坝。

用老赵的话说:“以前是给AI一把万能钥匙,现在是给它一张明确的通行证——去哪里、干什么、待多久,写得清清楚楚。”

防水坝为每个AI Agent建立独立访问身份,关联责任人、访问来源和允许使用的数据库账号。

AI从代理地址接入,由托管账号承接真实凭据。

这样,真实账号统一托管,真实密码不向AI暴露。一AI一账号,独立身份、独立授权,访问行为可追溯。
谁在用、用哪个AI、访问了什么,一清二楚。

AI 要用得广,权限更要给得准。防水坝把授权起点从“账号有什么权限”变成“任务需要什么权限”:既支持按敏感数据等级统一授权,也能细到库、表、字段和查询、新增、修改、删除等操作,确保 AI 只访问完成任务所需的数据,只执行获准操作。
同时,权限模板可复用,管理员能为 AI 身份组快速配置,减少重复设置。让最小权限不只是“管得细”,也能“落得快”:该给的不少,不该给的不多。

临时需要更高权限?走工单,审批后自动落权、到期回收。


审批通过后的实际SQL,仍要接受安全校验。

这是最核心的一层。
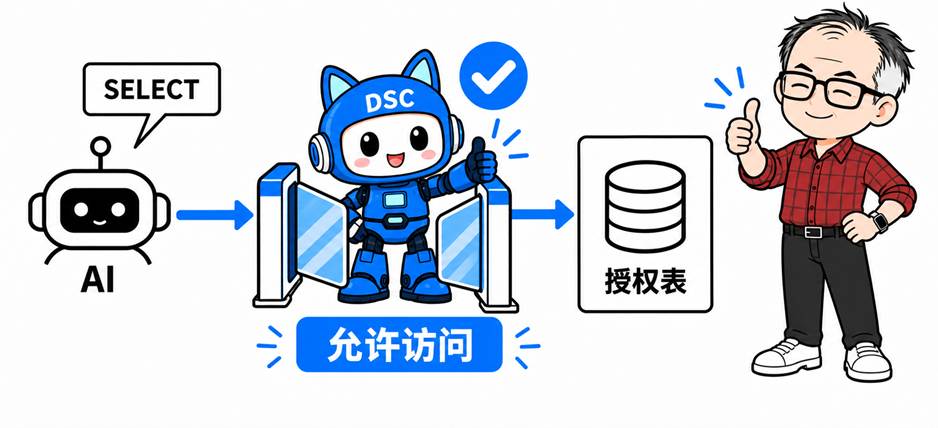
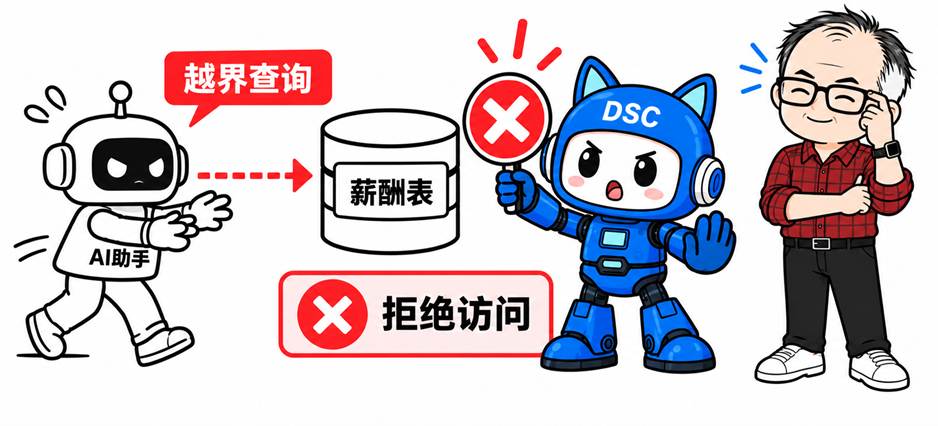
防水坝在SQL到达数据库前,检查访问身份、目标库表和操作权限:
授权表上的select → 放行
越界查询 → 直接拒绝
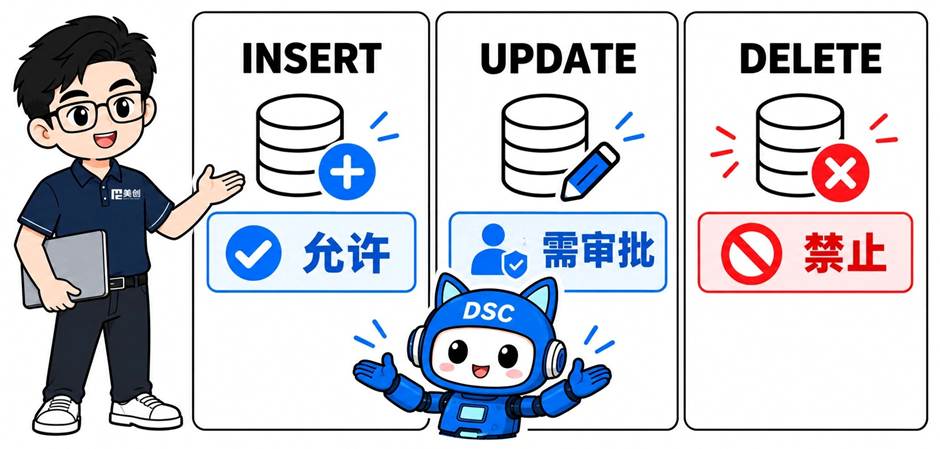
insert、update、delete等写操作 → 按任务分别允许、审批或禁止
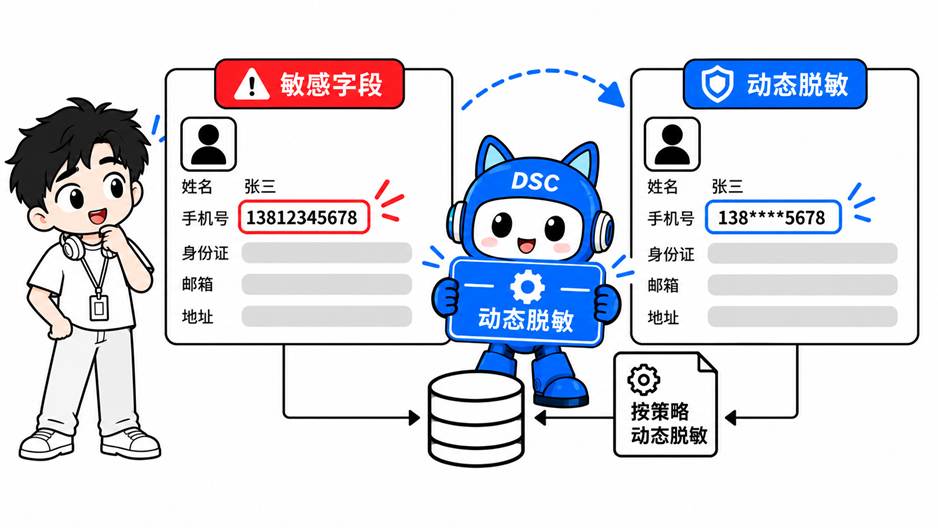
命中敏感字段 → 依据敏感数据授权策略限制访问或动态脱敏
单次操作的权限边界,由实际执行的SQL来落实,不因AI已获连接资格而放宽。
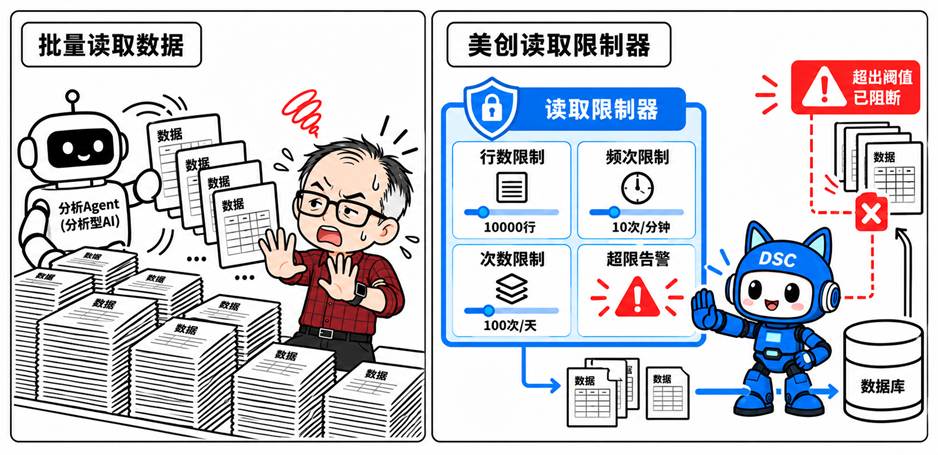
问答、分析和自动化执行对数据库的使用方式不同,不能照搬一份权限清单。防水坝在同一条受控访问链路上,为不同 AI 身份分别配置账号、数据范围、SQL 动作与读取阈值。客户可以从正在使用的 AI 应用找到切入点。
| 正在使用的 AI | 容易出现的权限问题 | 防水坝的对应管控 |
|---|---|---|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
接入时识别 AI 身份并托管数据库账号;
授权时明确任务、责任人、库表与可执行动作;
运行时校验 SQL、保护敏感数据、控制大范围读取;
事后把发起身份、AI 身份、来源、数据库对象、操作、命中策略与执行结果关联起来。
安全人员据此核查反复试探、越界拒绝和临时权限使用情况,再调整授权范围与阈值。
身份、授权、执行和审计由此形成闭环。让权限给得准、行为看得清、风险管得住。

根据国际权威第三方行业报告,美创科技以11.5%的市场份额排名第一。

此外,数据库防水坝产品还入选赛迪顾问“新一代信息技术创新产品”、云安全联盟大中华区CSA 2022安全金盾奖、金帽子“年度优秀数据安全产品”、“2023年度数据安全典型场景优秀案例”等。
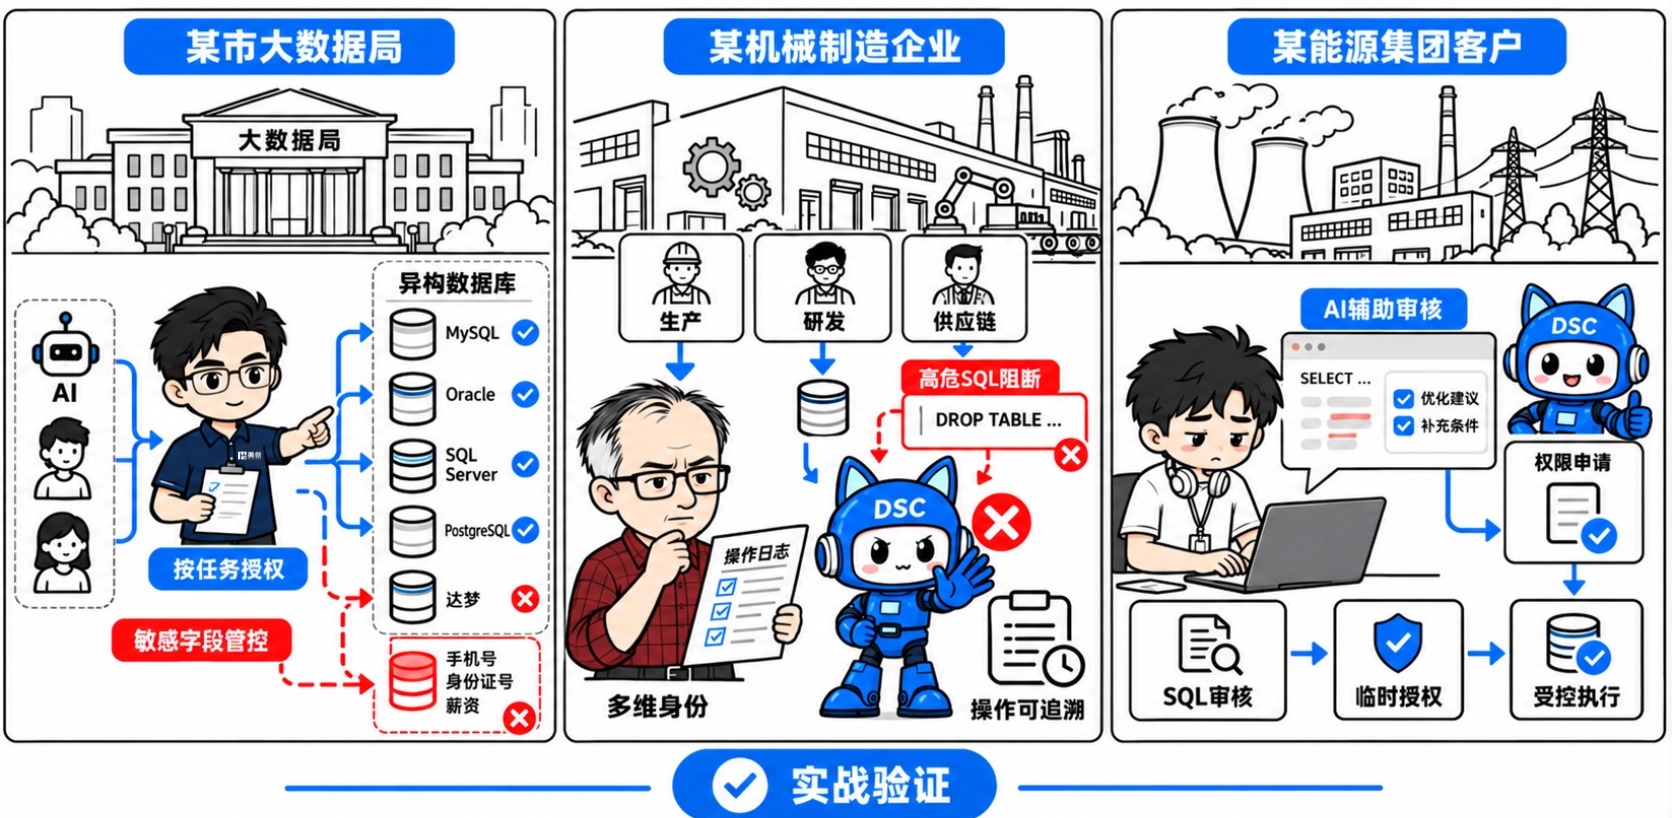
数据库防水坝覆盖工业制造、能源、金融、政务、医疗、教育等行业,将AI与人员访问管到任务、字段和操作,贯通权限管控与审计。
面对数百个异构数据库,按任务为AI身份组授权,细化到库、表、字段和操作,管控大范围读取与敏感字段访问,让高频数据访问既高效又有边界。
多工厂、多系统协作时,按生产、研发、供应链任务明确权限与责任人,拦截高危SQL,关联身份与操作,让跨系统数据访问全程可追溯。
某能源集团客户:以 SQL 窗口贯通 AI 审核与权限管控
研发查数、测试改数时,通过SQL窗口获取AI纠错与规范建议,权限不足就地申请,审批后受控执行,操作全程可追溯,让日常调试顺畅开展,也让临时操作有据可查。
美创数据库防水坝,提供围绕数据库访问全会话的最小化权控能力,在不可信的内部环境建立可信防线,解决系统稳定运行中“人”的安全问题。通过对账户登录、访问及行为操作进行细粒度管控,对涉及敏感数据查询、数据批量导出、非授权变更进行实时阻断,实现运维安全“职责权限化、权限最小化”。

 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


