暗网数据泄露情报精选周报(2026.09.05 - 2026.09.11)
2026-09-18
暗网数据泄露情报精选周报(20260912-20260918)
2026-09-18
中文互联网基础语料4.0等三类高质量数据集正式发布
2026-09-18
专题·原创 | 人工智能赋能的安全漏洞研究与防治
2026-09-17
半夜两点数据库被 “偷家”,你的数据库审计管用吗?
2026-09-17
存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务本周情报概述
本周在暗网论坛共监测到 143 条数据泄露相关帖文,经过清洗后,纳入统计范围的数据泄露事件共 116 起。事件主要集中在政府与市政税务系统、医疗健康、教育培训、零售与电商、电信与网络服务、金融支付与保险、交通出行、博彩与游戏、加密资产、军警与国防等方向。从地域看,涉及美国、西班牙、法国、英国、德国、加拿大、墨西哥、巴西、秘鲁、智利、哥伦比亚、阿根廷、厄瓜多尔、多米尼加、委内瑞拉、哥斯达黎加、以色列、土耳其、埃及、阿尔及利亚、叙利亚、伊拉克、巴基斯坦、孟加拉国、印度、印度尼西亚、马来西亚、吉尔吉斯斯坦、哈萨克斯坦、菲律宾、巴拉圭、塞尔维亚、牙买加、索马里兰等 30 余个国家和地区。
体量较大的样本包括:巴基斯坦 6.02 亿 公民数据库、美国 5,300 万邮箱数据、叙利亚 1,200 万学生数据(1993—2024 年)、吉尔吉斯斯坦 Lalafo.kg 950 万条用户记录、法国 INTERSPORT.FR 810 万条、Coinbase 760 万条、法国 Resamania 520 万条会员数据、秘鲁 IZIPAY 364 万条商户与支付数据、哥伦比亚 Girón 市政府 295 万行税务记录及 198 份 PDF 文档、西班牙 Record Go 租车 673GB 内部经营管理数据、美国佛罗里达州车管所 52GB 数据、印度尼西亚 PUSKESMAS 基层医疗 23GB(约 1,000 万条)等;另有 5TB 级 Lucid Motors 工程数据与源代码拍卖、9.5TB 与 7.8TB 超大型聚合泄露包、巴基斯坦与以色列公民数据等超大规模样本。整体看,本周情报以政府与公共部门数据、教育培训与医疗行业数据,以及云数据库和业务后台配置缺陷导致的批量泄露为主;多起帖子在泄露数据之外还同时附带后台或管理员访问权限,风险已从单纯的数据外泄扩展至业务系统被持续控制。
每日纳入统计事件数
| 日期 | 事件数 |
|---|---|
| 2026-09-12 | 16 |
| 2026-09-13 | 26 |
| 2026-09-14 | 21 |
| 2026-09-15 | 19 |
| 2026-09-16 | 15 |
| 2026-09-17 | 12 |
| 2026-09-18 | 7 |
马来西亚家电连锁 Senheng 客户数据库 138 万条泄露
泄露数据介绍:2026 年 9 月 12 日,用户 404muse 在 darkforums 数据泄露专区发布马来西亚家电零售连锁企业 Senheng(senheng.com.my)的客户数据库。帖子标注数据来源为 Senheng.com.my,国家为马来西亚,记录数 138 万条,归类为“零售 / 客户数据”,字段包含客户与支付标识、姓名、邮箱地址等。公开样例为“会员编号 + 姓名 + 邮箱”的明文行,例如 6272316801422077、“SIM KOK KENG”、 skkeng@aol.com 等,可见数据以会员编号作为主键,并附带真实姓名与常用邮箱。完整文件置于论坛隐藏内容区域,需登录后查看。需要说明的是,该发帖账号随后被论坛以“在数据库板块仅发布极小样本、未提供完整数据库”为由永久封禁。

吉尔吉斯斯坦分类信息平台 Lalafo.kg 用户数据库 950 万条泄露
泄露数据介绍:2026 年 9 月 12 日,用户 404muse 发布了吉尔吉斯斯坦分类信息与二手交易平台 Lalafo.kg 的用户数据库。帖子标注来源 Lalafo.kg、国家吉尔吉斯斯坦、记录数 950 万条以上,归类为“市场 / 用户数据”,字段包括 _id、mobile、username、upgrade_username、create_time、avatar、email、about、social_profiles、pro、proAccount、businessProfile、user_hash、is_freedom、online、last_visit_time、user_id 等。样例为 MongoDB 导出的 JSON 文档,包含用户 ID、绑定邮箱(如 kursantajtmatov1@gmail.com)、昵称(如“Курсант Айтматов”)、头像地址、注册时间与最近访问时间等,且存在 user_hash 字段。该类记录可直接用于撞库、账号画像与定向钓鱼,属于大规模境外社交类平台用户库外泄。

法国健身与会员管理平台 Resamania.fr 520 万会员数据泄露
泄露数据介绍:2026 年 9 月 13 日,用户 404muse 发布法国健身与会员管理平台 Resamania.fr 的会员数据库。帖子标注年份为 2026 年、记录数 520 万条,归类为“健身 / 会员客户数据”,字段涵盖客户 ID、名、姓、邮箱、电话号码、街道地址、城市、邮编、供应商或俱乐部 ID、是否为员工、出生日期、俱乐部名称与俱乐部所在城市。帖中样例为 JSON 数组,如 {“id”:121992, “prenom”:“ALVES DA COSTA”, “nom”:“ALVES DA COSTA”,“mail”:“david_alvesdacosta@yahoo.fr”, “tel”:“0673279035”,“adresse”:“84bis Rue du Renard”,“ville”:“Rouen”,“codePostal”:“76000”, “supplierId”:“146”, “isStaff”:false, “dob”:“1979-08-06”, “clubNom”:“Migre ACCROSPORT GROUPE”},属法国本土实名会员数据,含完整姓名、邮箱、手机号、家庭住址与出生日期,可被用于精准诈骗与骚扰。

菲律宾警察人事数据库 39.3 万条泄露
泄露数据介绍:2026 年 9 月 13 日,用户 404muse 发布菲律宾警察系统人事数据库。帖子标注来源为 Philippines Police、国家菲律宾、记录数 39.3 万条,归类为“警察 / 人事数据”,字段包含账号与人员标识、警衔与职务、服役与晋升日期、单位及警局信息、人口学信息、联系方式以及政府福利与身份证件号码。样例为嵌套 JSON,如{“personnel_summary”:{“name”:“JONATHAN EMBISAN MEDIDA”,“rank”:“PCMS(PERMANENT)”,“badge_number”:“131659”,“account_number”:“20010200330”,“unit”:“ZAMBALES POLICE PROVINCIAL OFFICE”,“station”:“HQS ZAMBALES”,“designation”:“Non-Duty Status”},“personal_info”:{“last_name”:“MEDIDA”,“first_name”:“JONATHAN”,“middle_name”:“EMBISAN”,“birth_date”:“08/12/1976”}},并包含 TIN、GSIS 编号、PAG-IBIG 号与 PhilHealth 号等政府福利编号,以及配偶、子女等家庭成员姓名与出生日期。数据可被用于针对执法人员及其家属的社会工程攻击与身份冒用,敏感度高。

智利国家体育学院 IND.cl 172 万条账户数据泄露
泄露数据介绍:2026 年 9 月 14 日,用户 404muse 发布智利国家体育学院(IND.cl)的用户与账号数据库。帖子标注记录数 1,721,994 条,归类为“政府 / 体育 / 用户数据”。数据分为两张表:ind.cl_sig 共 1,327,401 行、ind.cl_prod 共 394,595 行。字段包括用户 ID、客户 ID、用户名、证件类型、智利国家身份号(RUT)、国家与国籍标识、姓名、父姓与母姓、邮箱、邮箱状态、头像路径、出生日期、性别、真实用户名、密码、权限、激活状态、首次登录、激活码、激活时间、最后登录、持久登录码(persist_code)、密码重置码、API Token、删除时间、创建与更新时间、通知查看时间、验证时间等。样例中可见完整姓名(如 Juan Perez Gómez)、RUT 与账号口令散列,同时暴露 persist_code、reset_password_code 与 api_token 等高危鉴权字段,属可导致账号被持续接管的敏感数据。

哥伦比亚 Girón(桑坦德省)市政府纳税人记录 295 万行泄露
泄露数据介绍:2026 年 9 月 14 日,用户 404muse 发布哥伦比亚桑坦德省 Girón 市政府的市政与纳税人记录。帖子标注来源 giron-santander.gov.co、年份 2026 年、规模 2,951,852 行,另含 198 份 PDF 文档,归类为“政府 / 行政 / 纳税人数据”。字段包含记录 ID、NIT(哥伦比亚税号)、名称、地址、联系人、联系人证件号、联系信息、税种、代码、NIT 短码与记录类型。样例为 SQL 形式的数据行,例如 (5, 8902059527, GASORIENTE SA, CALLE 28 No. 28 – 74 Girón - Santander, CARRILLO SANTANDER LUZ NAYIBE, 6159824, K 7 73 P 3, RETEICA, 7, 890205952, 2),涉及当地多家企业、纳税人名称、经营地址、联系人姓名及其身份证号,属地方政府税收与工商监管数据的整体外泄,可被用于冒充税务人员实施诈骗。

西班牙租车公司 Record Go 673GB 内部数据泄露
泄露数据介绍:2026 年 9 月 15 日,用户 honeydutch 发布西班牙租车企业 Record Go(recordrentacar.com)的数据泄露帖。帖子标注数据体积 673GB,所属行业为“乘用车与卡车租赁”,内容涵盖“私人与个人机密数据、客户证件材料、预算、工资表、身份证件、税务与财务信息等”。该帖未公开任何样例数据行,完整下载地址置于论坛隐藏内容区域,需登录后方可查看。从体量与内容类型判断,本次泄露并非单一客户名单,而是覆盖客户资料与企业内部经营管理(预算、薪酬、税务、财务)的整站级数据,敏感度明显高于常规客户库泄露。同一发帖者在同日还发布了美国 Mundt and Associates、Kuhnline 以及加拿大 NL Fisher 等多起企业数据库泄露帖。

美国 77.4 万学生与学校明细数据泄露
泄露数据介绍:2026 年 9 月 15 日,用户 honeydutch 以免费分享形式发布美国学校与学生明细数据,标题为“774k USA SCHOOL DETAILS — FREE”,并在帖中推广其 Telegram 数据频道。数据规模约 77.4 万条,帖内完整列出字段清单:id、student_id、last_name、first_name、grade、email、school_id、dob(出生日期)、teacher(教师)、image_file_name、image_content_type、image_file_size、image_updated_at、shoob_id、id_only、data1 至 data4、period_id、user_id、webcam、access_code、enrolled、lower_teacher、educator_id、phone、sitting_schedule、notes、photo_was_taken、created_at、updated_at。字段中出现 webcam(摄像头)、photo_was_taken(是否已拍摄照片)、image_file_* 与 access_code(门禁或访问码),表明底层系统除学籍与家长联系方式外,还保存学生照片与影像资料,涉及未成年人隐私,风险等级极高。下载地址置于隐藏内容区域。

美国佛罗里达州车管所(DMV)52GB 数据泄露(ShinyHunters)
泄露数据介绍:2026 年 9 月 16 日,用户 SpartanX 发布佛罗里达州车管所(DMV)数据泄露帖,标题直接署名知名泄露组织 ShinyHunters,帖子标注数据为 52GB 压缩包。帖内下载链接位于隐藏内容区域,需登录后查看;同时附有发布者站点 https://spartan.selix.cx、Telegram 频道 https://t.me/spartanleak 以及一段 Session 标识。该帖未公开任何数据样例,因此无法从公开页面核实其字段构成。佛罗里达州车管所掌握全州驾驶人身份、照片、住址与车辆登记信息,若 52GB 数据属实,影响面可达千万级人口。同一发帖者在同期还发布了“Huge collection of ShinyHunters [Full directory]”汇总帖,疑似批量转售该组织历史数据。

土耳其 21.5 万车牌数据泄露
泄露数据介绍:2026 年 9 月 16 日,用户 iaminthegameyo 发布标题为“TURKEY 215 PLATE NUMBER”的帖子,声称提供土耳其约 21.5 万条车牌相关数据。该帖正文全部置于论坛隐藏内容区域,公开页面仅显示“You must register or login to view this content.”,因此本报告无法核对其字段构成与数据样例,谨按原帖标题如实记录。该帖在 9 月 16 日当日浏览量排名第二,帖下共有 20 条回复,内容多为致谢类留言,截至采集时点未出现质疑其为虚假数据的回复。同一发帖者本周还发布了土耳其“mekan2026”数据(约 132 万条用户名、邮箱、口令散列与 IP 记录),显示其持续活跃于土耳其本地数据板块。

印度尼西亚 PUSKESMAS 社区卫生中心数据库 23GB 出售
泄露数据介绍:2026 年 9 月 17 日,用户 YUKA 发布“PUSKESMAS INDONESIA DATABASE 2026”帖文,公开兜售印度尼西亚基层公共卫生中心数据。帖中直接给出出售条件:数据体积 23GB,年份 2026 年,售价 8,000 美元(发帖者称原计划售价 20,000 美元),数据库共 1,000 万条记录,文件格式为 xlsx、pdf、doc、txt。PUSKESMAS 是印尼最基层的公共医疗机构(社区卫生中心),数据覆盖范围涉及全国基层医疗与居民健康记录。帖内提供 Sample 跳转链接以及 TOX ID、Session ID 等联系方式,但未在正文直接展示样例字段;发帖者在回复中确认数据规模为“10 million lines”。居民医疗健康数据属于各国法律重点保护的个人敏感信息,该帖公开叫卖行为风险突出。

阿根廷布宜诺斯艾利斯大学兽医学院数据库 3.1 万条泄露
泄露数据介绍:2026 年 9 月 17 日,用户 Lvn4t1k0 发布题为“FVET UBA LEAKED +31K RECORDS”的帖子。发帖者称本次分享的是阿根廷布宜诺斯艾利斯大学(UBA)兽医学院(FVET)的完整数据库,并说明此前已分享过该机构数据,本次为更新后的更大规模泄露,记录时间跨度为 2022 年至 2026 年。数据内容包括完整姓名、管理员凭据、邮箱与国家身份证号(DNI)。帖中给出 CSV 样例,表头为 id、dni、apenom、created、active、fechabaja、aclaraciones,样例行如 1,199813,“Cobo, Juan Carlos”,2025-04-09 12:25:00,1,NULL,NULL 与 2,186196,“Calvo, Varinia”,2025-04-09 12:25:00,1,NULL,NULL 等,均为阿根廷实名人员记录。发帖者同时提供了免费获取完整数据库的 Telegram 频道链接。

秘鲁政府公务员数据泄露(SQL 注入获取)
泄露数据介绍:2026 年 9 月 18 日,用户 Frouzenx 发布标题为“Funcionarios gobierno peruano”(秘鲁政府公务员)的帖子,署名发布者为 Frouzenx、Yar1ner 与 H3arth,所属团队标注为“Cyberagentsss”。正文标注数据内容为“NOMBRE COMPLETO + SQLI”(完整姓名 + SQL 注入),并直接给出 MediaFire 下载地址、团队 X(Twitter)账号 https://x.com/cyberagentsss 以及联系方式。该帖未附数据样例,但明确说明数据系通过对政府网站实施 SQL 注入 获取。同一发帖者及其团队在本周还发布了秘鲁国家身份登记处(RENIEC)、gob.pe/pnp 警察系统、Huanta 市政府、ucuyali 大区等多项秘鲁政府目标的泄露帖,显示针对秘鲁公共部门的攻击具有持续性与组织化特征。

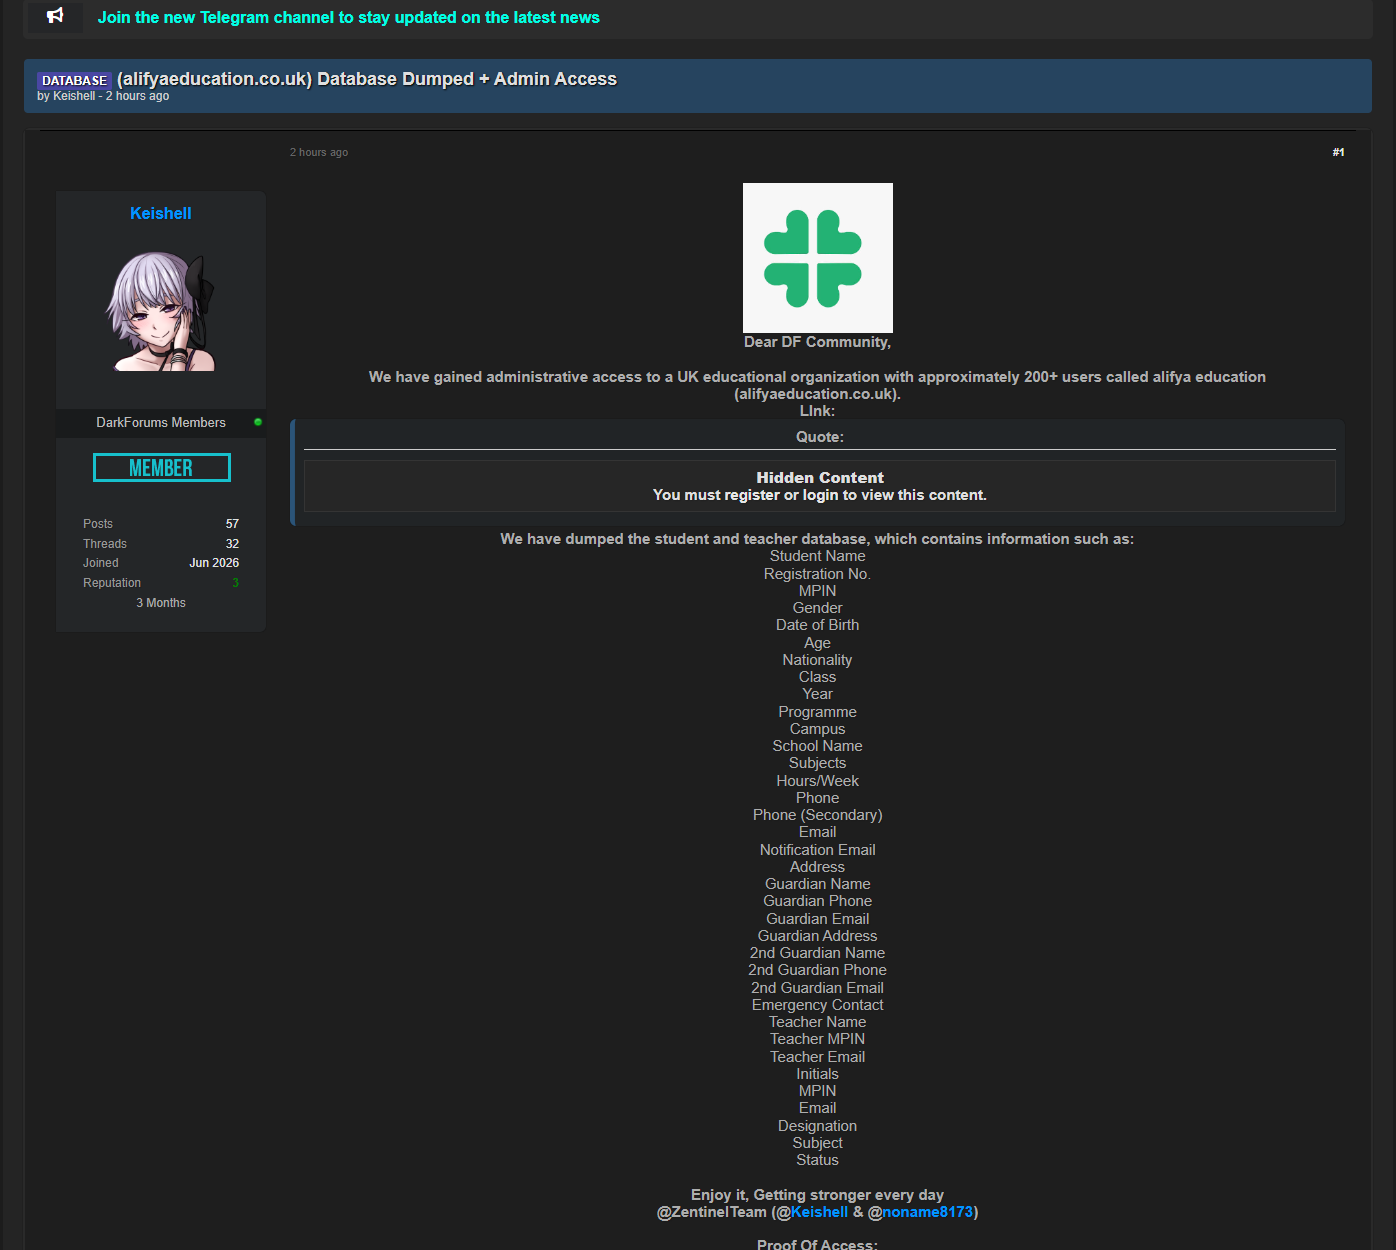
英国教育机构 alifya education 数据库泄露(含管理员权限)
泄露数据介绍:2026 年 9 月 18 日,用户 Keishell 发布题为“(alifyaeducation.co.uk) Database Dumped + Admin Access”的帖子,声称已取得英国教育机构 alifya education(alifyaeducation.co.uk)的 管理员权限,该机构约有 200 余名用户。帖子给出的站点链接置于隐藏内容区域,并说明已导出该校学生与教师数据库,字段包括:学生姓名、注册号(Registration No.)、MPIN、性别、出生日期、年龄、国籍、班级、年级、课程项目、校区、学校名称、科目、每周课时、电话、备用电话、邮箱、通知邮箱、地址、监护人姓名、监护人电话、监护人邮箱、监护人地址、第二监护人姓名与电话及邮箱、紧急联系人,以及教师姓名、教师 MPIN、教师邮箱、姓名缩写、工号、邮箱、职务、科目与在职状态等。发帖者署名为 Zentinel Team(@Keishell 与 @noname8173),并附有访问权限证明(Proof Of Access)。该事件同时包含数据外泄与后台控制权失陷,涉及未成年学生及其监护人信息。
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


