暗网数据泄露情报精选周报 2026.10.17-2026.10.23
2026-10-23
通知 | 中共中央 国务院关于发展新质生产力的意见
2026-10-23
通知 | 央行就《金融信用信息基础数据库管理办法(征求意见稿)》公开征求意见
2026-10-22
AI数据访问安全 |如何控制AI访问权限,防止越权
2026-10-21
发布 | 中国气象局发布《气象数据管理办法》
2026-10-21
存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务
本周在暗网论坛共采集 2026 年 10 月 17 日至 23 日的 360 条情报。经过去重、清洗后,纳入统计 296 条数据泄露情报。事件集中在政府与公民登记、教育、医疗与制药、金融保险与支付、电信、零售电商、能源与公用事业、工业制造、航空航天与国防、SaaS/CRM、社交娱乐、加密资产及物流运输等方向。地域涉及美国、墨西哥、巴西、阿根廷、秘鲁、智利、哥伦比亚、厄瓜多尔、委内瑞拉、乌拉圭、西班牙、法国、德国、英国、俄罗斯、乌克兰、土耳其、以色列、沙特阿拉伯、阿联酋、伊拉克、伊朗、印度、巴基斯坦、日本、韩国、越南、印度尼西亚、泰国、新加坡、加拿大、南非和摩洛哥等 30 余个国家和地区。高体量样本包括标题标称的巴西圣保罗教育数据 120,711,039 条、墨西哥公民数据 104.2M 条、1win 96.5M 用户、秘鲁 RENIEC 31M、乌克兰国籍数据 53M、AT&T 70M、Reddit 约 55M、CAF.FR 22.4M、Carhartt 正文引用的 12.9M 唯一邮箱及巴基斯坦信德省车辆数据 10.6M。大企业和高影响机构案例还包括 Shell、Fiserv、Philips、Reddit、Carhartt、AT&T、Vodafone、Nestlé、BMW、MSI、土耳其 SPK 和玻利维亚社会医疗保险体系等。数据体量方面,Fiserv 帖标称 874GB、Starkey 帖标称 3TB、Change Healthcare 201GB、Fidelity Digital Assets 288.8GB、Shell 89GB、Reddit 80GB;另有 SPK 47.4GB 服务器资料、InTech 260GB 企业文件与 25GB SMTP 数据、Philips 13.5GB 等样本。
每日纳入统计事件数
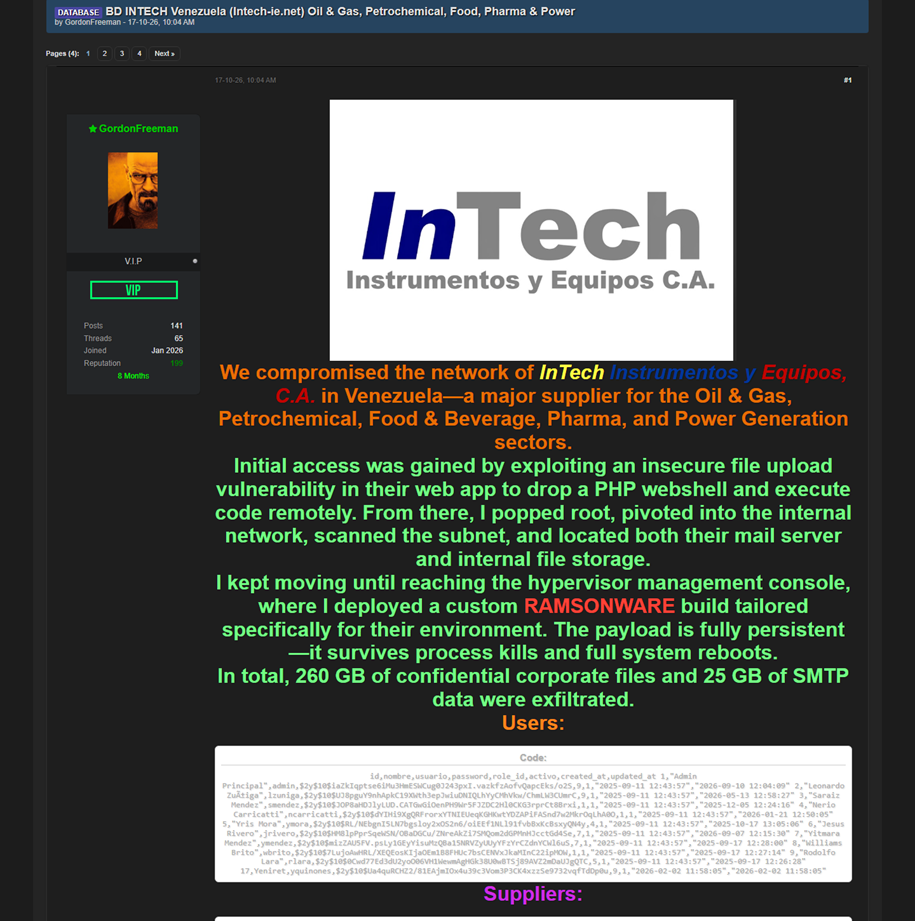
委内瑞拉 BD INTECH 工业设备供应商数据与服务器资料泄露
泄露数据介绍:2026 年 10 月 17 日,用户 GordonFreeman 发布委内瑞拉工业设备供应商 InTech Instrumentos y Equipos, C.A. 相关情报。帖子称目标服务于油气、石化、食品饮料、制药和发电行业,攻击者取得邮件服务器、内部文件存储和管理控制台的访问权限,导出 260GB 企业机密文件及 25GB SMTP 数据。公开样例包括用户表中的编号、姓名、账号、bcrypt 密码哈希、角色、启用状态及创建/更新时间。
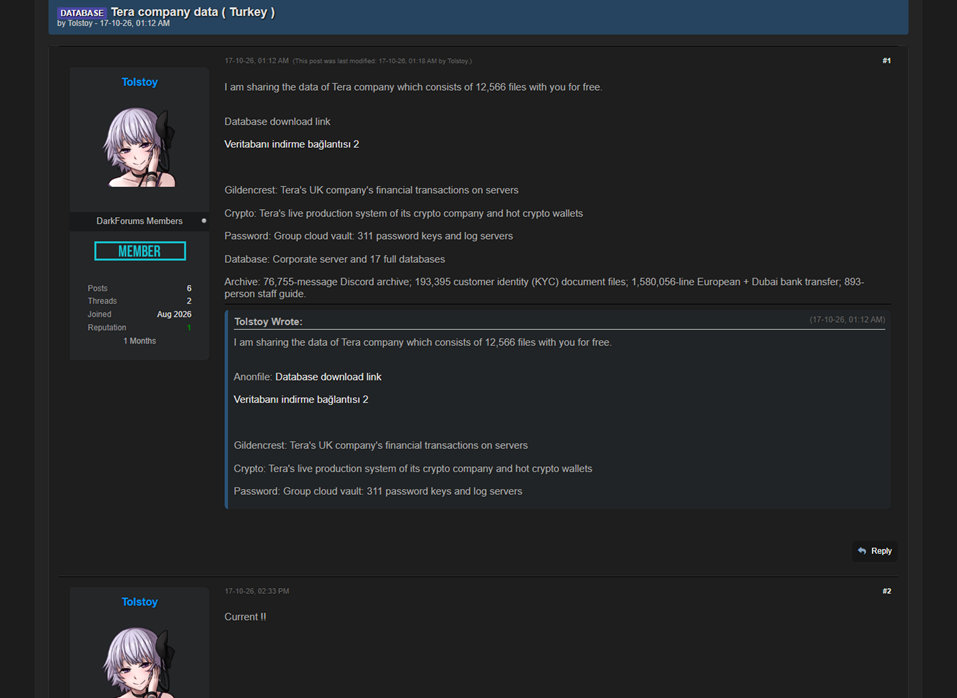
土耳其 Tera 企业财务、加密业务与 KYC 资料泄露
泄露数据介绍:2026 年 10 月 17 日,用户 Tolstoy 发布土耳其 Tera 公司数据。帖子称共享一套共 12,566 个文件的数据集,内容覆盖英国关联公司 Gildencrest 的财务交易、加密业务生产系统与热钱包、311 组密码密钥及日志服务器、企业服务器和 17 个完整数据库。正文另称包含 76,755 条 Discord 消息、193,395 份客户 KYC 文件、1,580,056 行欧洲及迪拜银行转账记录,以及 893 名员工的资料。
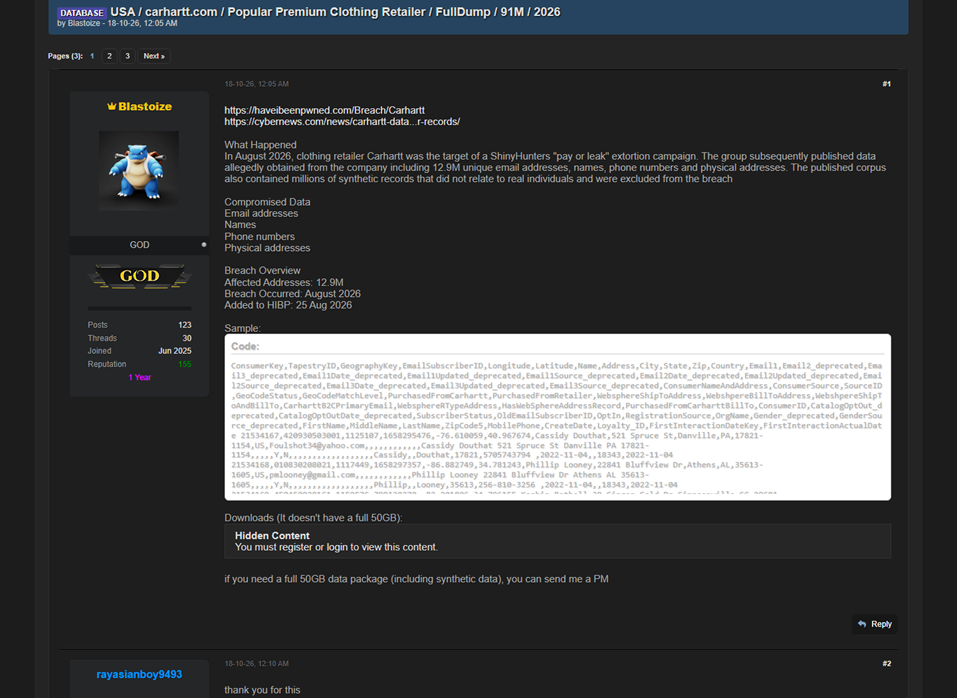
美国 Carhartt 服装零售客户数据泄露
泄露数据介绍:2026 年 10 月 18 日,用户 Blastoize 发布美国服装品牌 Carhartt 数据泄露帖。标题标称“FullDump / 91M”,正文引用 Have I Been Pwned 信息称,相关事件发生于 2026 年 8 月,包含 1,290 万个唯一邮箱地址以及姓名、电话和实际地址;公开数据中还混有数百万条与真实个人无关的合成记录。可见样例字段包括邮箱、姓名、地址、城市、州、邮编、国家、经纬度、电话、购买渠道标记及时间戳,正文同时给出 HIBP 与媒体报道链接。
土耳其 SPK 资本市场委员会服务器与数据库泄露
泄露数据介绍:2026 年 10 月 18 日,用户 fewlars34 发布土耳其资本市场委员会 SPK(spk.gov.tr)服务器资料泄露帖。帖子称已导出完整服务器根目录和数据库,总量 47.4GB,分为六个加密 7z 压缩分卷,并以 5,000 美元、仅接受 Monero 的方式出售解密口令。正文声称资料包含超过 100 万封历史及当前邮件、25,000 余名管理员和员工的姓名/官方邮箱/电话/职务、明文管理员密码、API 密钥、服务器配置、完整备份、源代码、SQL 数据库以及 SSH 和内部消息日志。
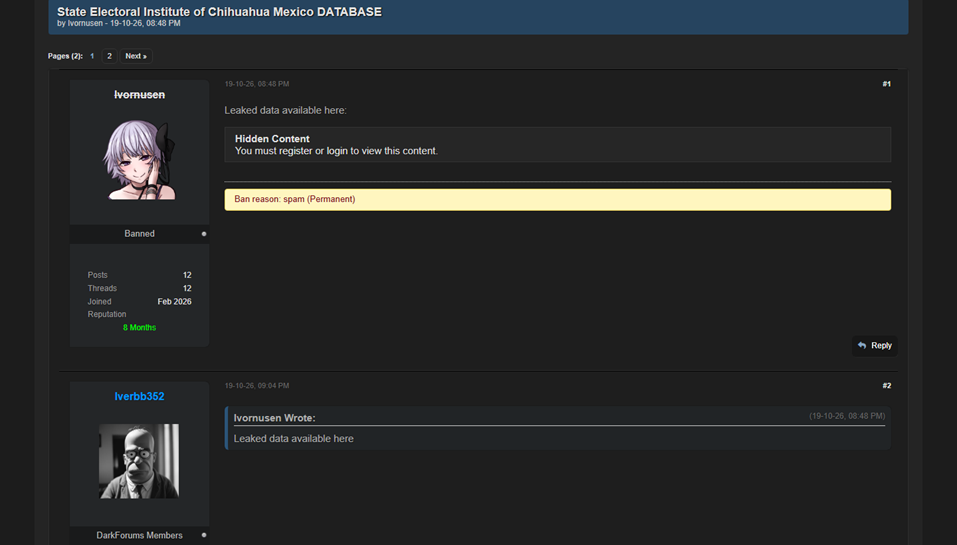
墨西哥奇瓦瓦州选举机构数据库泄露
泄露数据介绍:2026 年 10 月 19 日,用户 Ivornusen 发布标题为“State Electoral Institute of Chihuahua Mexico DATABASE”的帖子。标题指向墨西哥奇瓦瓦州选举机构数据库,但公开正文仅显示“Leaked data available here”,随后即为需要注册或登录才能查看的隐藏内容。公开区域未披露记录数量、字段结构或样例记录,截图完整保留原帖标题、发布者、发布时间及隐藏内容提示。
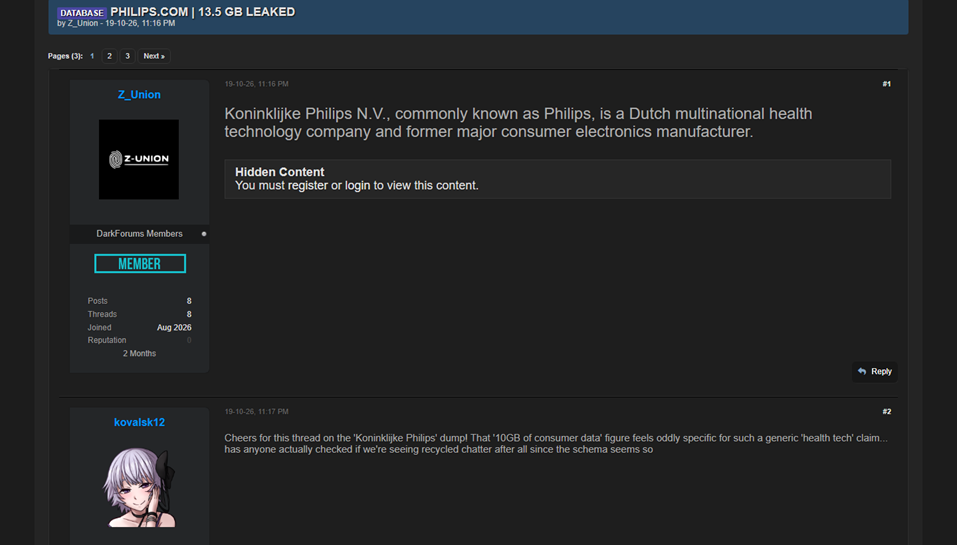
荷兰皇家飞利浦 Philips 数据泄露
泄露数据介绍:2026 年 10 月 19 日,用户 Z_Union 发布标题为“PHILIPS.COM | 13.5 GB LEAKED”的帖子。公开正文仅介绍 Koninklijke Philips N.V. 是一家总部位于荷兰的跨国健康科技公司及前消费电子制造商,标题标注泄露规模为 13.5GB;下载入口位于隐藏内容区域,需要注册或登录。帖子未公开字段清单、记录数量或数据样例,报告仅按原帖可见信息记录,不推断泄露内容。
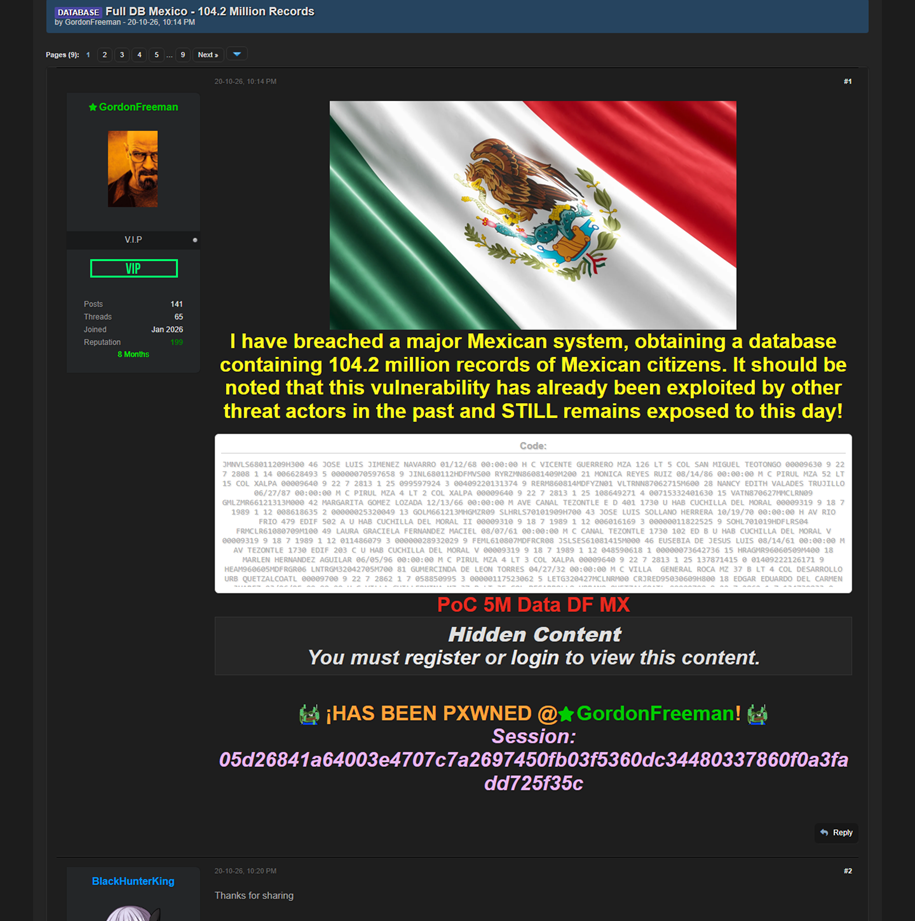
墨西哥公民数据库 1.042 亿条记录泄露
泄露数据介绍:2026 年 10 月 20 日,用户 GordonFreeman 发布标题为“Full DB Mexico - 104.2 Million Records”的帖子。正文称攻破一套墨西哥大型系统并取得 1.042 亿条公民记录,同时声称相关漏洞此前已被其他攻击者利用,但系统至今仍暴露。公开样例可见姓名、出生日期、性别、住址、CURP、州/市镇及社区代码、邮编和多组数字标识。
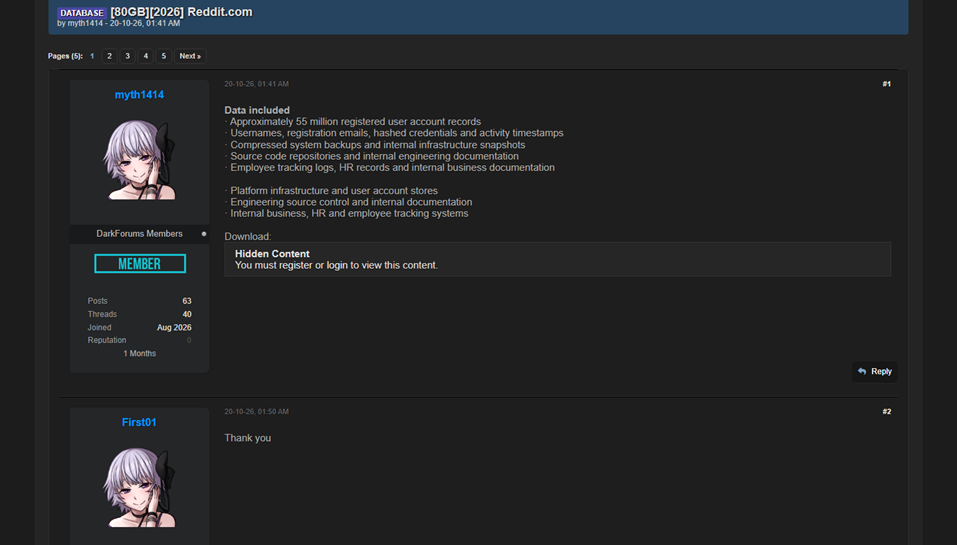
Reddit 平台 80GB 数据与内部资料泄露
泄露数据介绍:2026 年 10 月 20 日,用户 myth1414 发布标题为“[80GB][2026] Reddit.com”的帖子。正文声称数据涉及约 5,500 万个注册用户账号,包含用户名、注册邮箱、哈希凭据和活动时间戳;另称包含压缩系统备份、基础设施快照、源代码仓库、内部工程文档、员工追踪日志、HR 记录及内部业务文档。下载入口处于隐藏内容区域,需要注册或登录,帖子未在公开区域展示记录样本或可核验的文件清单。
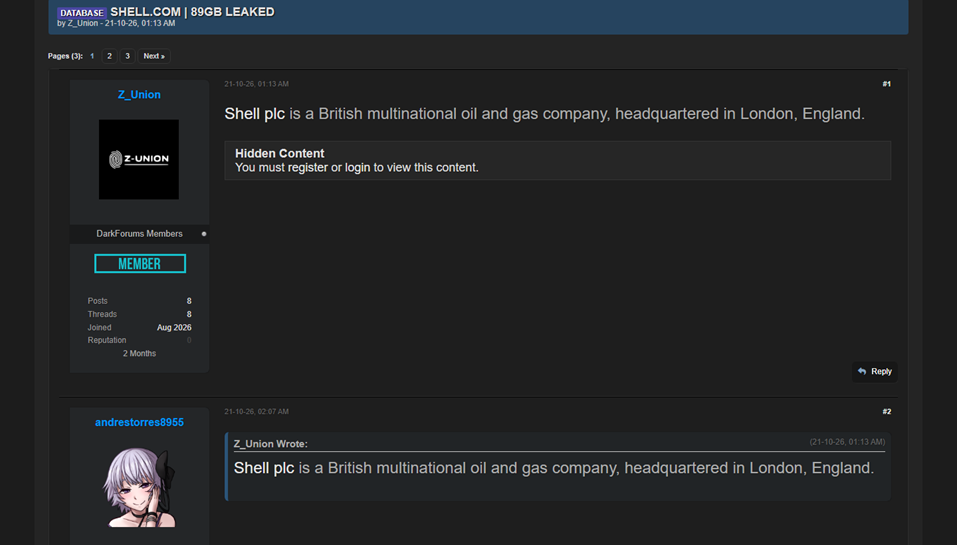
Shell 89GB 数据泄露
泄露数据介绍:2026 年 10 月 21 日,用户 Z_Union 发布标题为“SHELL.COM | 89GB LEAKED”的帖子。公开正文仅介绍 Shell plc 是总部位于英国伦敦的跨国油气公司,标题标注泄露规模为 89GB;具体下载入口位于隐藏内容区域,需要注册或登录。帖子没有公开记录数量、字段结构、文件目录或数据样例,报告不对泄露内容作进一步推断。
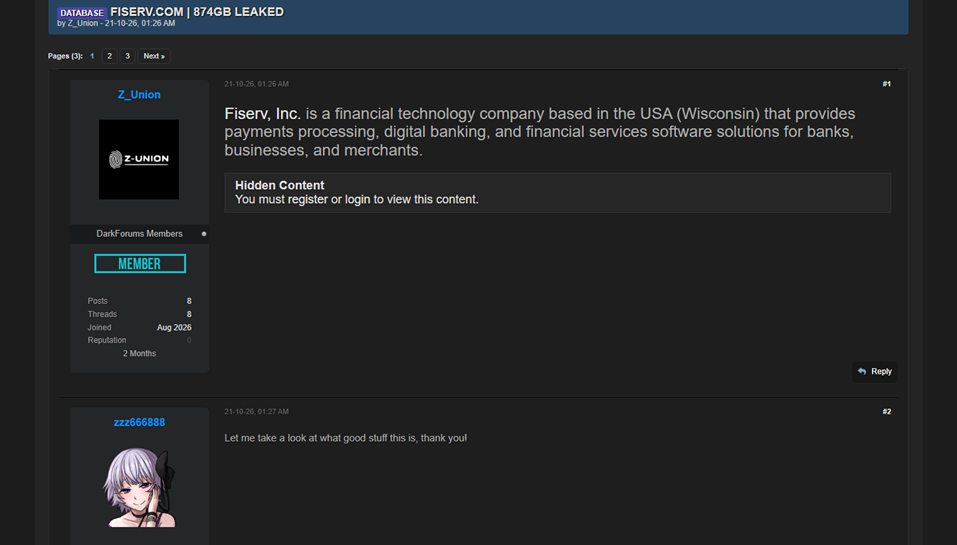
Fiserv 874GB 数据泄露
泄露数据介绍:2026 年 10 月 21 日,用户 Z_Union 发布标题为“FISERV.COM | 874GB LEAKED”的帖子。公开正文仅说明 Fiserv, Inc. 是一家总部位于美国威斯康星州的金融科技公司,为银行、企业和商户提供支付处理、数字银行及金融服务软件;标题标注数据量为 874GB。下载入口需要注册或登录,公开区域未展示文件目录、记录数量或样例数据。
InCare Technologies 医疗 IT 服务商数据遭勒索泄露
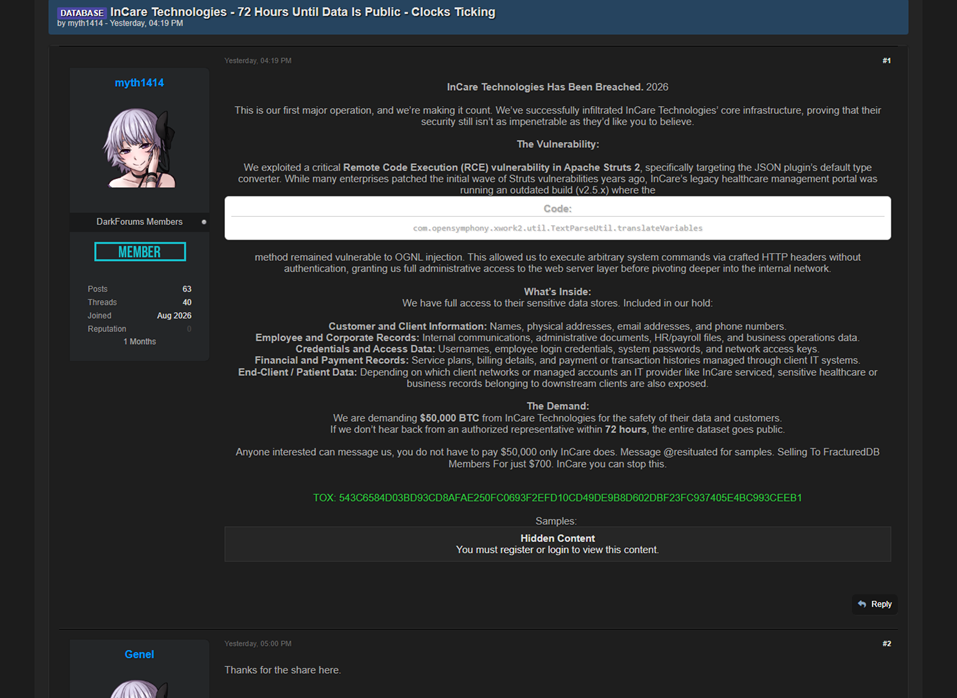
泄露数据介绍:2026 年 10 月 22 日,用户 myth1414 发布 InCare Technologies 数据泄露与勒索帖。帖子声称利用 Apache Struts 2 旧版本的 OGNL 注入漏洞获得服务器权限,并持有客户及终端用户姓名、地址、邮箱、电话,员工通信、HR/薪资文件、账号凭据、网络访问密钥、计费及交易记录,以及其服务客户可能涉及的医疗记录。发布者要求 5 万美元比特币,声称 72 小时后公开全部数据,并称以 700 美元向特定成员出售样本;公开样例仍受论坛登录限制。
秘鲁 Claro 用户、电子发票与访问凭据泄露
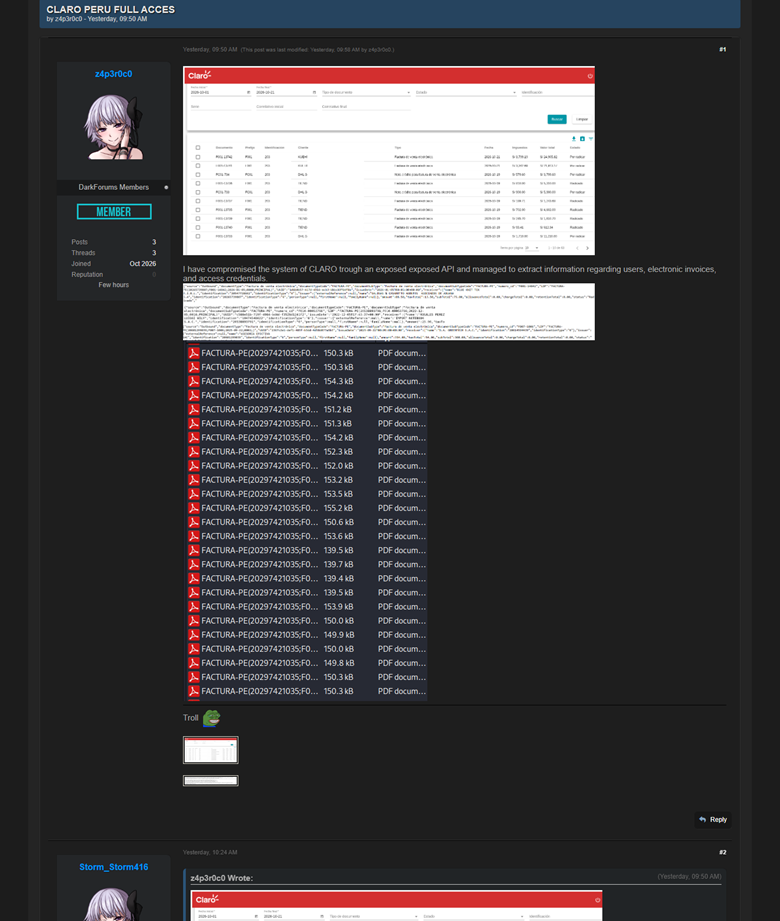
泄露数据介绍:2026 年 10 月 22 日,用户 z4p3r0c0 发布标题为“CLARO PERU FULL ACCES”的帖子。正文声称通过暴露 API 入侵秘鲁 Claro 系统,并提取用户信息、电子发票及访问凭据。原帖附带的可见截图显示后台客户/发票管理界面、接口返回内容和多份标注为“FACTURA-PE”的 PDF 发票文件;帖子未公开完整记录总数。
crypto.com 用户资料与财富评分数据泄露
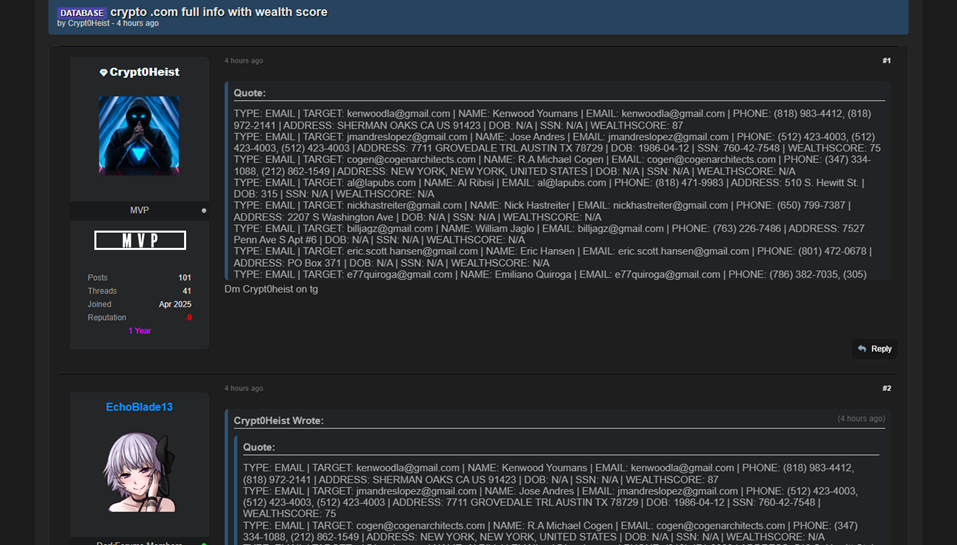
泄露数据介绍:2026 年 10 月 23 日,用户 Crypt0Heist 发布标题为“crypto .com full info with wealth score”的帖子。标题指向 crypto.com 用户完整资料及财富评分,公开样例按邮箱维度展示姓名、电话、地址、部分出生日期、部分社会安全号码及财富评分,并混合出现个人邮箱和企业域名邮箱。帖子未披露总记录数、数据来源链路或完整字段清单。
西班牙 CUPS 能源供应点与客户数据库泄露
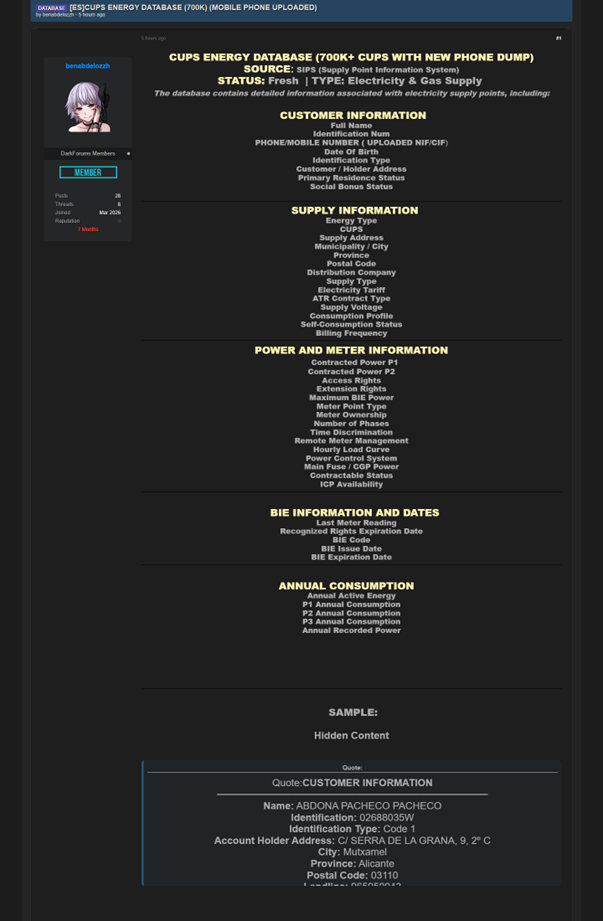
泄露数据介绍:2026 年 10 月 23 日,用户 benabdelozzh 发布标题为“[ES]CUPS ENERGY DATABASE (700K) (MOBILE PHONE UPLOADED)”的帖子,标题标注 70 万条以上 CUPS 能源供应点数据。正文称数据源为供应点信息系统 SIPS,字段覆盖客户姓名、证件号码、电话、出生日期、住址、能源类型、CUPS 编号、供电地址、市政区、邮编、配电公司、电价与合同类型、合同功率、计量表信息、年度用电量和 BIE 日期等;帖内汇总显示 691,741 条 CUPS 记录。
美创科技第59号安全实验室,建有余杭区首家“网络与信息安全管理员技能大师工作室”,专注于数据安全技术领域研究,聚焦于安全防御理念、攻防技术、漏洞挖掘等专业研究,进行知识产权转化并赋能于产品。自2021年起,累计向 CNVD、CNNVD 等平台提报数千个高质量原创漏洞,并入选国家信息安全漏洞库(CNNVD)技术支撑单位(二级)、信创政务产品安全漏洞库支撑单位,团队申请发明专利二十余项,发表多篇科技论文,著有《Java代码审计实战》《数据安全实践指南》、《内网渗透实战攻略》等。

' fill='%23FFFFFF'%3E%3Crect x='249' y='126' width='1' height='1'%3E%3C/rect%3E%3C/g%3E%3C/g%3E%3C/svg%3E)
 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


