数据泄漏情报精选周报2026.10.03-2026.10.09
2026-10-10
评论 | 数据库升级筑牢数字经济底座
2026-10-10
专家解读 | 许可:智能体安全治理的系统思维
2026-10-10
陈金雄:别只埋头“建数据平台”,医疗数据治理需要“三层协同
2026-10-08
江苏省公安厅公布“护网—2026”专项工作5起典型案例
2026-09-30
存储域
数据库加密 诺亚防勒索访问域
数据库防水坝 数据库防火墙 数据库安全审计 动态脱敏流动域
静态脱敏 数据水印 API审计 API防控 医疗防统方运维服务
数据库运维服务 中间件运维服务 国产信创改造服务 驻场运维服务 供数服务安全咨询服务
数据出境安全治理服务 数据安全能力评估认证服务 数据安全风险评估服务 数据安全治理咨询服务 数据分类分级咨询服务 个人信息风险评估服务 数据安全检查服务本周情报概述
本周在暗网数据泄露专区共监测到 230 条 新情报。经清洗后,纳入统计范围的定向数据泄露事件为 119 起。事件覆盖政府与公共服务、医疗健康、教育培训、金融保险、零售电商、通信与互联网、工业制造、交通旅游、能源等行业;从帖文标注及正文线索看,主要涉及美国、墨西哥、印度、阿根廷、摩洛哥、法国、阿联酋、约旦、秘鲁、加拿大、新加坡、沙特、俄罗斯、巴基斯坦、孟加拉国、埃及、意大利、菲律宾、挪威、韩国、尼泊尔等国家和地区。
帖文声称的高影响案例包括:埃及 6000 万公民完整数据帖、Instagram 1700 万条抓取记录、Thai Airways 约 2 亿条 记录、AT&T 约 1.76 亿条记录、越南国家信用信息中心约 1.6 亿条 记录、Pathao 约 1900 万孟加拉国用户数据、英国 HSBC 17.5 万电话数据、美国高盛客户样本、墨西哥 Banamex 银行卡数据库以及美国 Red Star Oil 企业机密数据等。整体看,本周泄露目标以政府公共服务、金融、医疗教育、零售电商和工业制造为主,数据形态多为 SQL/CSV 导出、客户与员工 PII、账号口令哈希、内部文件和财务文档;多起帖子采用隐藏内容、私聊交易或“部分公开+完整转储威胁”的方式扩散。
每日纳入统计事件数
| 日期 | 事件数 |
|---|---|
| 2026-10-03 | 21 |
| 2026-10-04 | 26 |
| 2026-10-05 | 11 |
| 2026-10-06 | 25 |
| 2026-10-07 | 10 |
| 2026-10-08 | 5 |
| 2026-10-09 | 21 |
埃及 6000 万公民完整数据泄露
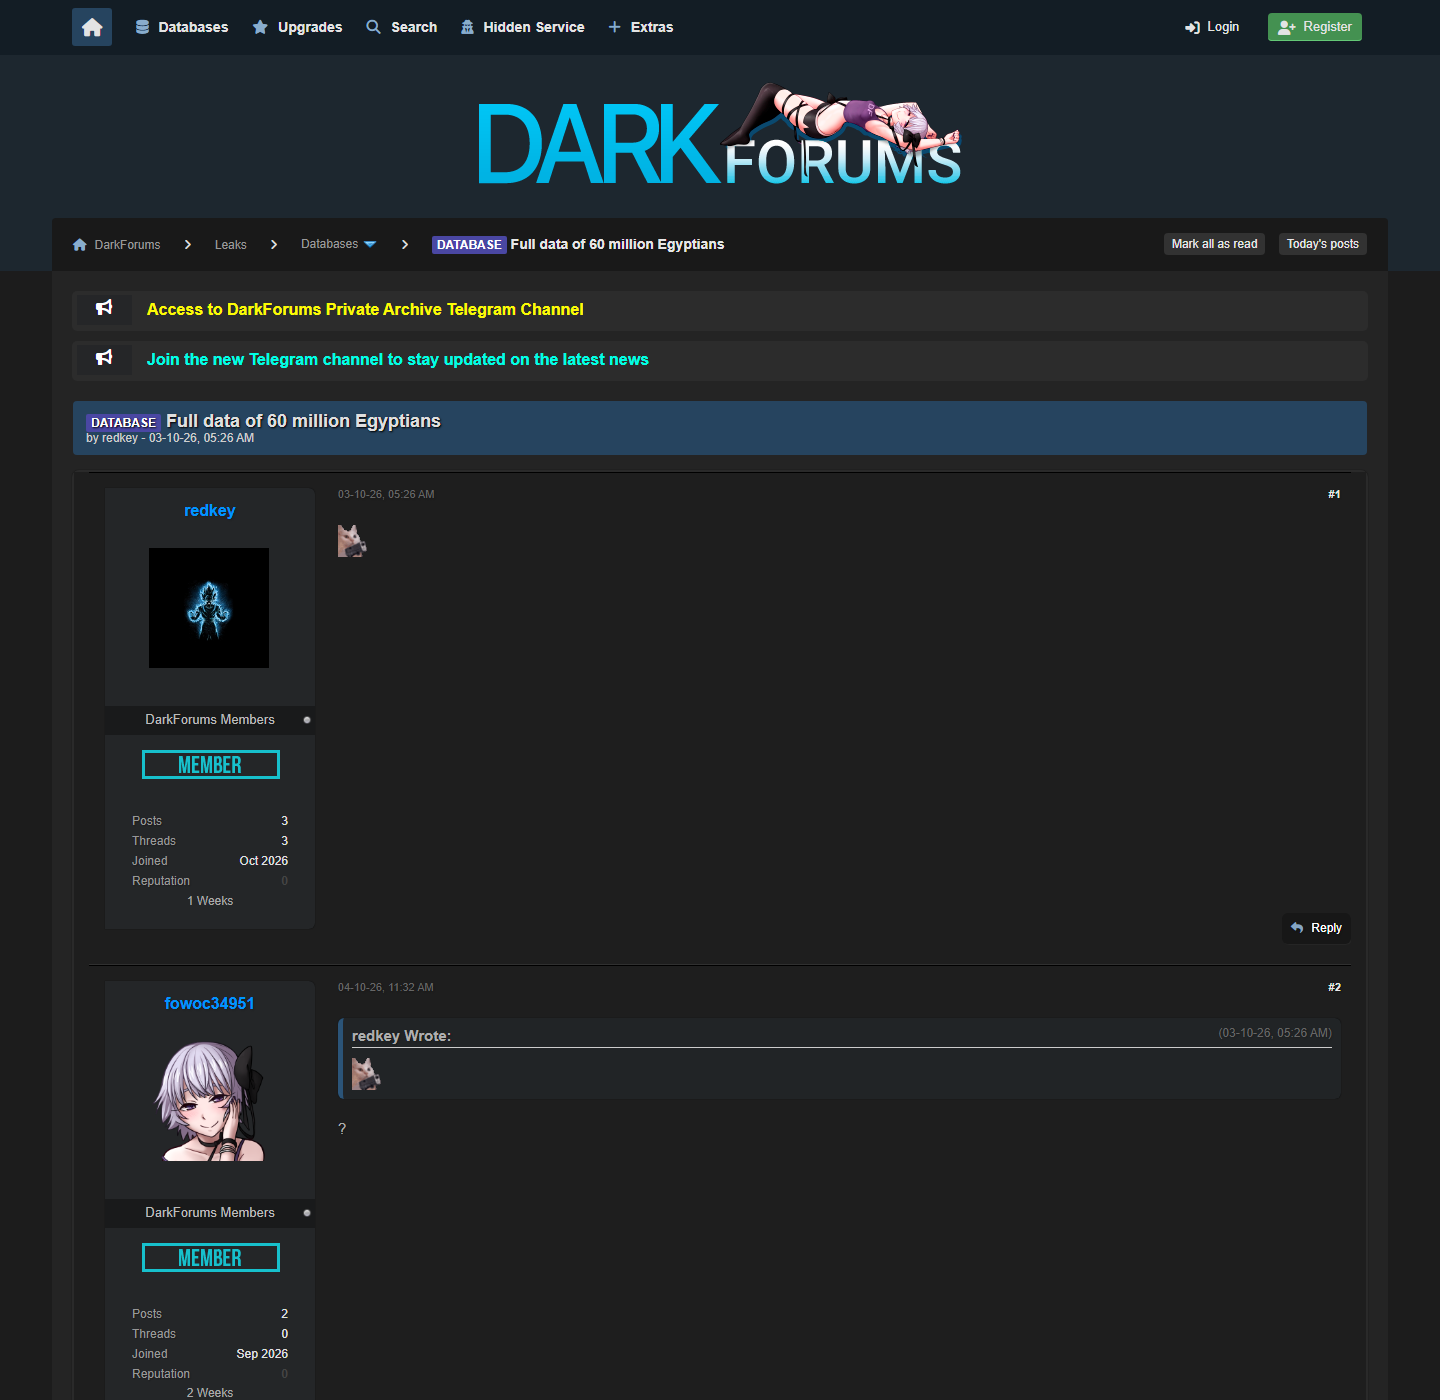
泄露数据介绍:2026 年 10 月 3 日,用户 redkey 发布标题为“Full data of 60 million Egyptians”的帖子,标题声称提供 6000 万埃及人的完整数据。公开视图中,帖子正文仅显示一个持枪猫表情,未展示数据样本、字段结构、文件格式、下载链接或数据来源说明;帖内回复也对数据真实性提出疑问。本条以原帖标题和浏览量作为主要线索,具体数据内容在未登录状态下无法核验。
法国 Amcen.fr 数据库泄露
泄露数据介绍:2026 年 10 月 3 日,用户 MrData 发布法国 Amcen.fr 数据库泄露帖。帖子称该网站相关数据库已经泄露并公开,目标网站标注为 https://Amcen.fr,国家标注为法国,泄露日期标注为 2026 年 9 月,下载链接位于“Hidden Content”区域,需要注册或登录后查看;帖子末尾署名“Hacked By MrData”。公开页面未展示具体表结构、字段样例或记录数量。

瑞典 myfans.se 用户数据库与口令哈希泄露
泄露数据介绍:2026 年 10 月 4 日,用户 SensitiveDarkForum 发布瑞典 myfans.se 数据库泄露帖,标题称数据以 SQL+CSV 格式提供下载。公开样例为 users 表结构,字段包括 id、name、email、avatar、email_verified_at、password、remember_token、settings、balance、isAdmin。样例行中包含 Site Admin 及多名用户记录,密码字段为 bcrypt 哈希,remember_token 以较长字符串形式出现,另有账户余额和管理员标记。帖子同时显示“Send a private message to purchase and start Deal TG: @Sensitive2025”,表明该数据被用于私下交易。

印度 sxcrani.org 学生信息数据库泄露
泄露数据介绍:2026 年 10 月 4 日,用户 SensitiveDarkForum 发布印度 sxcrani.org 数据库泄露帖,标题称数据以 CSV 格式提供下载。公开样例字段包括 student_id、session_id、reg_code、first_name、name、fname、fmobile、父母姓名与职业、学历、出生日期、性别、国籍、身份识别标记、类别、宗教、email、mobile、password、workarea、form_no、身高、体重、Aadhaar 等。样例记录中包含学生姓名、手机号、邮箱、Aadhaar 号以及 32 位十六进制口令哈希;帖子底部同样出现私聊购买信息。

英国 HSBC 银行 17.5 万电话数据泄露
泄露数据介绍:2026 年 10 月 5 日,用户 Marx 发布标题为“[FREE] HSBC BANK - 175k”的帖子,正文称“New Database Added — HSBC Phone Data”,即新增一份汇丰银行电话数据,规模标注为 17.5 万。帖子正文包含引用区和下载区,并展示汇丰银行标识;由于下载与引用内容位于隐藏区域,未登录状态下无法查看具体字段、记录样例和文件格式。

摩洛哥 Cadi Ayyad 大学 270 条学生记录泄露
泄露数据介绍:2026 年 10 月 5 日,用户 Nameless511 发布摩洛哥 Cadi Ayyad 大学(Université Cadi Ayyad)数据泄露帖,标题称泄露 270 条记录。帖子介绍该大学位于马拉喀什,是摩洛哥大型公立综合性大学;公开字段包括法语 / 阿拉伯语姓名、CIN、CNE、APOGEE、邮箱、电话、出生日期、出生地、专业(Filière)和照片。样例以 JSON 对象展示,照片以 base64 编码嵌入,完整下载内容位于隐藏区域。

阿根廷 autoloopoficial.com.ar 25 万联系人数据泄露
泄露数据介绍:2026 年 10 月 6 日,用户 AlvaroOroza 发布阿根廷 autoloopoficial.com.ar 数据泄露帖。帖子称 autoloop 原为汽车经销商,现主要从事汽车赠送 / 抽奖活动,其数据库包含超过 25 万行记录。字段包括 DNI、客户姓名、完整电话、完整邮箱、省份、城市、地址、邮编和出生日期。帖子公开了多行真实样例,覆盖 Salta、Santa Fe、Córdoba、Buenos Aires、Chubut、Corrientes、Misiones 等省份;完整下载内容位于隐藏区域。

美国 Wikoff Color 650GB 数据库泄露
泄露数据介绍:2026 年 10 月 6 日,用户 honeydutch 发布美国 Wikoff Color Corporation 数据泄露帖。帖子称该公司成立于 1956 年,总部位于南卡罗来纳州 Fort Mill,主要为印刷和包装客户生产油墨与涂料,网站为 wikoff.com;泄露数据量为 650GB,格式包括文件夹、XLS、PNG、ODS、ODT 等,下载链接位于隐藏区域。公开页面未展示具体文件清单或样例内容。

美国 Instagram 1700 万条抓取数据泄露
泄露数据介绍:2026 年 10 月 7 日,用户 honeydutch 发布美国 Instagram 数据泄露帖,标题标注“Scraped API / 17M / 2026”。帖子称 2026 年 1 月有一批通过 Instagram API 抓取的数据被发布在黑客论坛,规模为 1700 万行,包含用户名、显示名、账户 ID,部分记录包含地理定位;其中 620 万条记录包含邮箱,部分还包含电话号码。帖子引用 Have I Been Pwned 与 CyberPress 信息称,该事件与平台密码重置潮时间接近,但没有证据表明密码等认证凭据被泄露;下载链接位于隐藏区域。

尼泊尔政府及科技公司数据库与管理权限泄露
泄露数据介绍:2026 年 10 月 7 日,用户 Keishell 以 ZentinelTeam 名义发布尼泊尔政府及科技公司数据泄露帖。帖子声称已控制一家为企业和政府系统提供服务的尼泊尔科技公司服务器,通过管理员面板的文件上传功能上传 WebShell 并实现远程代码执行,进而获取数据库、API 和 SMTP 凭据,并导出数据库。帖子列出 TOP 10 受影响客户,包括尼泊尔警察总部、国家人事记录部、内政与通信部、省级基础设施发展局、省议会秘书处、Lumbini 技术大学、首席部长及部长会议办公室、Bhaktapur 市、Tokha 市和 Ratnanagar 市,并称另有 170 多个客户受影响;还声称对 Lumbini 技术大学网站进行了篡改。完整链接和下载位于隐藏区域。

阿联酋商业联系人数据泄露
泄露数据介绍:2026 年 10 月 8 日,用户 Torax2020 发布阿联酋商业联系人数据帖,正文称总行数为 20k,并展示多份 CSV 样例。样例文件包括 Arab Investors Database.csv(姓名、投资机构、职位、邮箱)、B2B Professionals.csv(名、姓、邮箱、公司、职位)、Company Listings - VC, PE.csv(投资机构、办公地点、网站、电话、传真、地址、城市)、Downtown Dubai 2020.csv、Dubai Investment Park.csv、Dubai Towers 2020 tested.csv 和 UAE Business Database.csv 等,内容涉及阿联酋及周边地区的企业高管、投资人、公司地址、电话和邮箱。

美国高盛客户数据样本泄露
泄露数据介绍:2026 年 10 月 8 日,用户 OlliverQueen 发布美国高盛(goldmansachs.com)数据帖。帖子介绍高盛成立于 1869 年,总部位于纽约,并在全球多个金融中心设有办公室;公开样例为大量“姓名+邮箱+地址”记录,地址覆盖纽约、伦敦、夏洛特、温哥华、巴黎、楚格、奥斯汀、休斯敦、旧金山、达拉斯等城市和国家。帖子未在公开视图中说明总记录数或完整字段结构,下载 / 完整内容位于隐藏区域。

墨西哥 Banamex 银行卡数据库泄露
泄露数据介绍:2026 年 10 月 9 日,用户 HIJOSDELACHINGADANUNCAKAMBIAN 发布标题为“BANAMEX MEXICO CARDS DATABASE 2026”的帖子。帖子称其持有墨西哥 Banamex 银行卡数据库,可私下联系获取更多记录,并表示希望与其他从事卡数据库提取的人建立联系;具体记录条数、字段结构、样本数据和下载方式均位于隐藏区域。该帖具有明显的私下交易性质,公开页面未提供可核验数据样例。

美国 Red Star Oil 石油燃料公司机密数据泄露
泄露数据介绍:2026 年 10 月 9 日,用户 honeydutch 发布美国 Red Star Oil 数据泄露帖。帖子称目标网站为 www.redstaroil.com,发布日期标注为 2026 年 9 月 16 日。该公司作为 Phillips 66 便利店供应商,分销 ConocoPhillips 散装和包装润滑油、商业 / 工业油、汽油、道路柴油和煤油,并提供家庭取暖油和应急发电机燃料维护服务。帖子称泄露内容包括私人和个人机密数据、客户文件、预算、工资单、身份证件、税务和财务信息等,目前仅公开部分数据,如无回应将发布完整转储;下载链接位于隐藏区域。

 官方订阅号
 官方服务号
 第59号
 浙公网安备 33010502006954号


